Ein gut ausgetüftelter Angriff
CAPTCHAs begegnen uns täglich im Internet. Mit einem Klick bestätigen wir, dass wir ein Mensch und kein automatisiertes Programm sind – und denken uns meist nichts weiter dabei. Genau diese vertraute Situation nutzen Cyberkriminelle für eine aktuelle Angriffsmethode namens ClickFix beziehungsweise TerminalFix. Was wie eine ganz normale Sicherheitsabfrage aussieht, kann in Wirklichkeit der Beginn eines Angriffs auf Ihren Computer sein.
Microsoft hat am 28. August 2026 eine aktuelle Kampagne unter der Bezeichnung TerminalFix beschrieben. TerminalFix ist eine Weiterentwicklung bzw. Variante der bereits bekannten ClickFix-Methode. (Quelle)
Was bei ClickFix passiert
ClickFix ist primär eine Social-Engineering-Technik. Der Benutzer wird dazu gebracht, den eigentlichen Schadcode selbst auszuführen. Häufig sieht er auf einer Webseite eine vermeintliche CAPTCHA-Prüfung, etwa „Verify you are human“ oder „Ich bin kein Roboter“. Beim Anklicken kann die Seite einen schädlichen Befehl in die Zwischenablage kopieren. Anschließend erhält der Benutzer Anweisungen wie:
Windows-Taste + R → Strg + V → Enter
Damit wird der zuvor unbemerkt kopierte Befehl ausgeführt. Microsoft dokumentiert diese Vorgehensweise ausdrücklich als ClickFix-Technik.
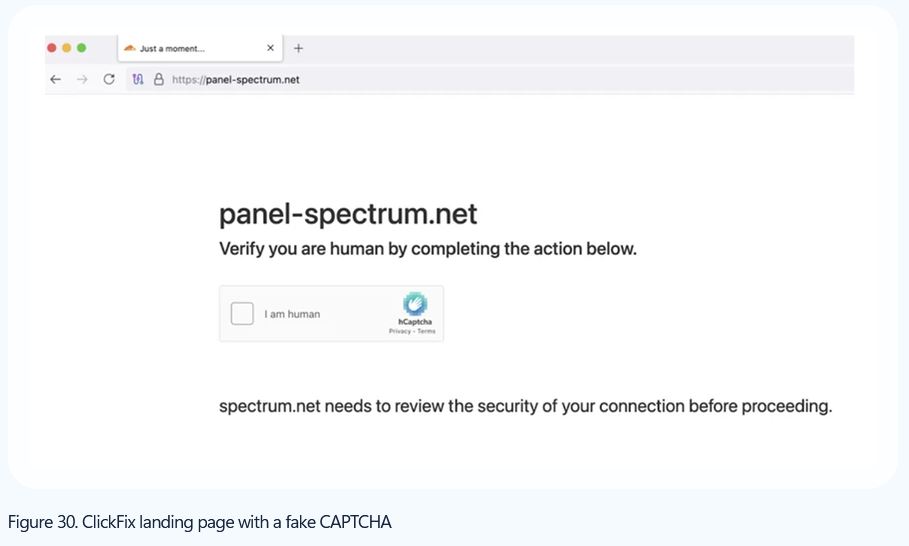
Screenshot von der Microsoft-Seite
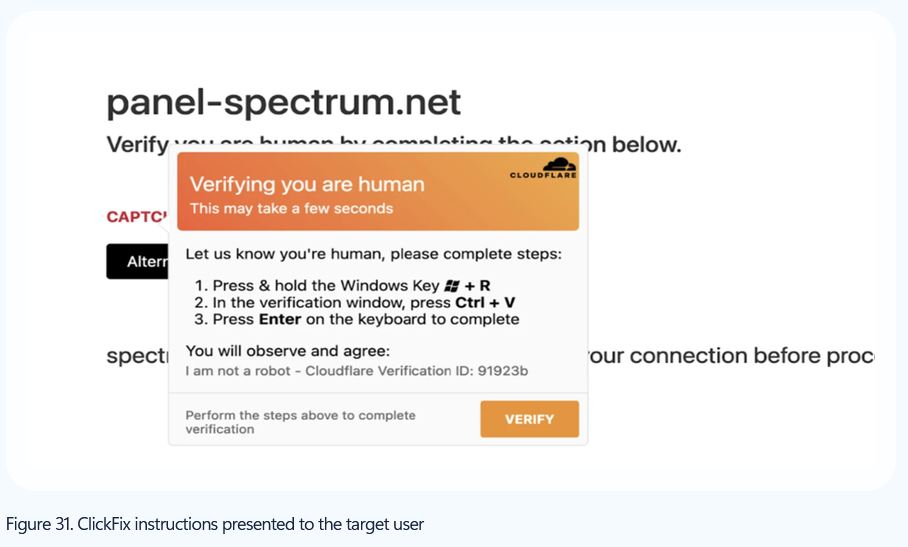
Screenshot von der Microsoft-Seite
Was bei TerminalFix anders ist
Das Grundprinzip bleibt gleich, aber die aktuelle TerminalFix-Kampagne weist den Benutzer stattdessen an, Windows Terminal bzw. PowerShell zu öffnen und dort einen kopierten Befehl einzufügen und auszuführen.
Das ist eine reale und aktuell eingesetzte Angriffsmethode. Wird der eingeschleuste Befehl ausgeführt, können die Angreifer Schadsoftware auf dem Computer installieren, Informationen ausspionieren und sich unter Umständen Zugang zum Firmennetzwerk verschaffen. Das Gefährliche daran: Für den Benutzer kann der Angriff zunächst völlig unbemerkt bleiben.
Eine normale CAPTCHA-Prüfung verlangt niemals, dass Sie Windows-Befehle ausführen, die Eingabeaufforderung, PowerShell oder das Terminal öffnen.
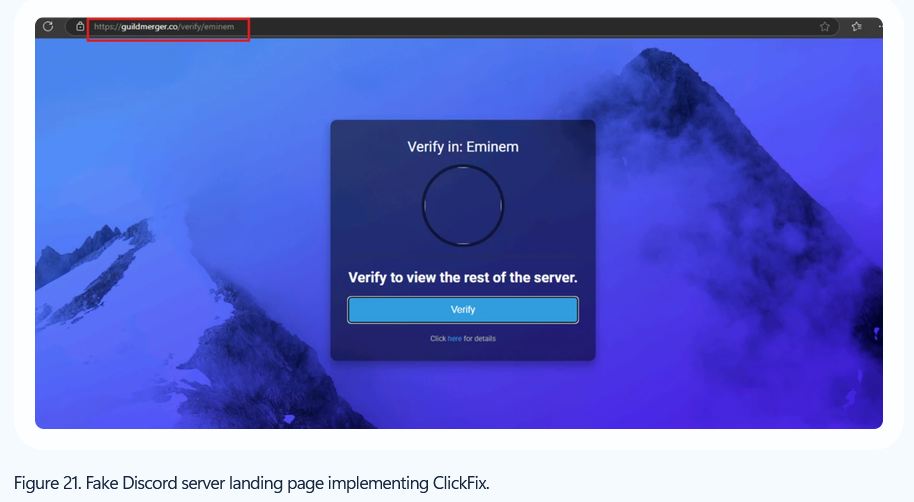
Screenshot von der Microsoft-Seite
Woran erkennen Sie diesen Angriff und was sollten Sie tun?
Sie sehen die Aufforderung, Win+R, PowerShell oder Terminal zu öffnen:
Nicht ausführen. Nichts einfügen. Webseite schließen und im Unternehmen melden.
Sie haben den Befehl bereits eingefügt, aber noch nicht ausgeführt:
Nicht bestätigen, Fenster schließen und IT informieren.
Sie haben den Befehl bereits ausgeführt:
Das sollte als möglicher Sicherheitsvorfall behandelt werden. Rechner möglichst vom Netzwerk trennen und unverzüglich die IT informieren. Nicht einfach weiterarbeiten. Bei der aktuellen TerminalFix-Kampagne empfiehlt Microsoft bei erkannten Indikatoren eine gründliche Untersuchung des betroffenen Systems, da ein weitergehender Netzwerkzugriff möglich sein kann.
Quelle: microsoft.com
(zuletzt aufgerufen am 17. September 2026)